 Reklam
 Reklam
FBI, ARTEX adlı yapay zekâ destekli siber saldırı aracına karşı uyardı
FBI, ARTEX adlı yapay zekâ destekli platformun siber saldırılarda kullanıldığını açıkladı. Araç, bazı sistemlerde üç saatten kısa sürede yetkili erişim sağladı.
Google'da tercih edilenkaynak olarak ekle
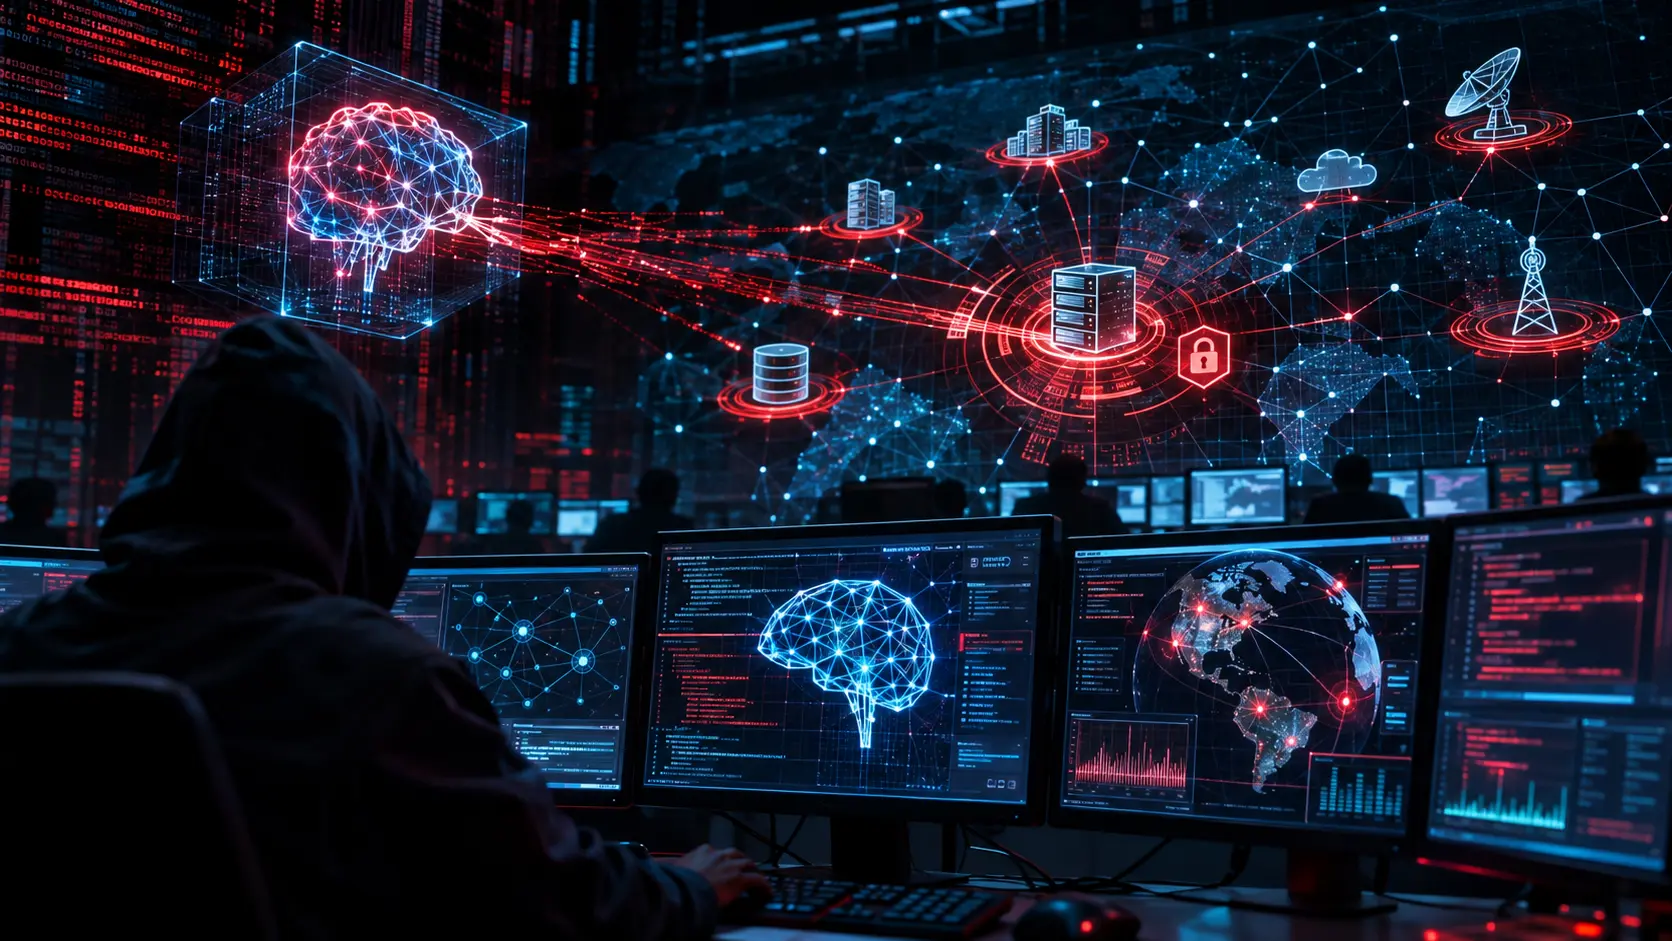
Yapay zekâ teknolojilerinin siber güvenlik alanındaki kullanımı yaygınlaşırken bu sistemlerin kötü niyetli faaliyetlerde kullanılması da yeni güvenlik risklerini beraberinde getiriyor. Özellikle otonom çalışabilen yapay zekâ araçları, bilgisayar ağlarındaki güvenlik açıklarının tespit edilmesinden sistemlere erişim sağlanmasına kadar farklı işlemleri insan müdahalesini azaltarak gerçekleştirebiliyor.
ABD Federal Soruşturma Bürosu (FBI), bu tür sistemlerden biri olan ARTEX'in dünya genelindeki siber saldırılarda kullanıldığını belirterek kurum ve kuruluşlara güvenlik uyarısında bulundu. FBI, 13 Kasım 2026 tarihinde yayımladığı FLASH-20261113-001 numaralı siber güvenlik bülteninde, açık kaynaklı ve yapay zekâ destekli ARTEX platformunun siber saldırganlar tarafından kullanıldığını açıkladı.
 Reklam
 Reklam
Kurumun değerlendirmesine göre ARTEX, hedef sistemlerin araştırılmasından veri sızdırılmasına kadar saldırıların farklı aşamalarını otomatikleştirerek operasyonların hızını artırıyor. FBI, bazı saldırılarda hedefin belirlenmesinden yüksek yetkili sistem erişiminin elde edilmesine kadar geçen sürenin üç saatin altına düştüğünü bildirdi.
ARTEX nedir ve nasıl çalışıyor?
ARTEX, büyük dil modellerinden (LLM) yararlanan, açık kaynaklı ve otonom sızma testi faaliyetleri için geliştirilmiş bir yazılım platformu olarak tanımlanıyor. Sistem, farklı yapay zekâ bileşenlerini siber güvenlik araçlarıyla bir araya getirerek bilgisayar ağları üzerinde belirli görevlerin otomatik olarak yürütülmesini sağlıyor.
Normal koşullarda güvenlik uzmanlarının sistemlerdeki zafiyetleri tespit etmesine yardımcı olmak amacıyla kullanılabilen platform, kötü niyetli kullanıcıların elinde siber saldırı süreçlerini hızlandıran bir araca dönüşebiliyor.
ARTEX'in yetenekleri arasında hedef sistemler hakkında bilgi toplama, güvenlik açıklarını araştırma, erişim imkânlarını değerlendirme ve ele geçirilen sistemlerdeki faaliyetleri otomatikleştirme bulunuyor. FBI yetkililerine göre platform, teknik bilgisi sınırlı saldırganların dahi birden fazla hedefe yönelik karmaşık siber operasyonlar yürütmesini kolaylaştırıyor.
Savunma sanayisi ve kritik altyapılar hedef alındı
FBI'ın yayımladığı güvenlik bültenine göre ARTEX, en az Ağustos 2026'dan itibaren farklı sektörleri hedef alan siber saldırılarda kullanıldı. Saldırıların hedefleri arasında finans kuruluşları, kamu kurumları, teknoloji şirketleri, savunma sanayisi, yarı iletken üreticileri, enerji altyapıları, sağlık kuruluşları, imalat sanayisi, telekomünikasyon şirketleri ve hukuk hizmetleri alanında faaliyet gösteren kuruluşlar bulunuyor.
Savunma sanayisinin hedef alınan sektörler arasında yer alması, yapay zekâ destekli siber saldırı araçlarının askerî teknolojiler ve savunma tedarik zincirleri açısından oluşturduğu riskleri de gündeme taşıdı. Özellikle internet üzerinden erişilebilen uygulamalar, bulut altyapıları ve tedarikçi bağlantıları, bu tür saldırılarda değerlendirilebilecek giriş noktaları arasında gösteriliyor.
Güney Kore'de 67 bin kişinin bilgileri ele geçirildi
FBI'ın değerlendirmesinde ARTEX'in kullanıldığı önemli siber saldırı örneklerine de yer verildi. Güney Kore'deki finans kuruluşlarını hedef alan ve maddi kazanç amacıyla gerçekleştirilen saldırılarda yaklaşık 67 bin kişiye ait kişisel bilgilerin dışarı aktarıldığı bildirildi.
ARTEX'in kullanıldığı bir diğer olay ise ConnectWise Cloud Backup hizmeti üzerinden gerçekleştirilen tedarik zinciri saldırısı oldu. FBI, Ekim 2026'da yaşanan olay kapsamında 2 bin 250'den fazla müşteri ortamına yönelik kimlik doğrulama girişimlerinde bulunulduğunu açıkladı. Söz konusu saldırı, bulut hizmetleri ve üçüncü taraf yazılım sağlayıcıları üzerinden çok sayıda kuruluşa ulaşılabilmesi bakımından dikkat çekti.
ARTEX'in kaynak kodu kaldırıldı ancak kullanımı sürüyor
ARTEX'in kötü niyetli faaliyetlerde kullanıldığının ortaya çıkmasının ardından yazılımın geliştiricisi, Ekim 2026'da platformun GitHub üzerindeki orijinal kaynak kodu deposunu kaldırdı. Ancak FBI, bu adımın platformun kullanımını tamamen durdurmadığını belirtti.
ARTEX'in farklı geliştiriciler tarafından oluşturulan kopyalarının, değiştirilmiş sürümlerinin ve arşivlenmiş kaynak kodlarının erişilebilir olmaya devam ettiği bildirildi. Ayrıca ARTEX PRO adıyla ticari bir sürümün de bulunduğu aktarıldı.
FBI'ın paylaştığı verilere göre Kasım 2026'nın başlarında internet üzerinden erişilebilen 1.600'den fazla ARTEX yönetim konsolu tespit edildi. Kurum, özel ağlarda ve güvenlik duvarlarının arkasında bulunan kurulumlarla birlikte toplam sayının daha yüksek olabileceğini değerlendirdi.
FBI'dan kuruluşlara güvenlik önlemlerini artırma çağrısı
FBI, ARTEX ve benzeri yapay zekâ destekli araçların kullanıldığı saldırılara karşı kuruluşların mevcut siber güvenlik tedbirlerini güçlendirmesi gerektiğini bildirdi. Kurum, özellikle internete açık uygulamaların, bulut altyapılarının, kullanıcı erişimlerinin ve tedarikçi sistemlerinin güvenliğine dikkat çekti. Bu kapsamda çok faktörlü kimlik doğrulamanın uygulanması, güvenlik açıklarının giderilmesi, erişim yetkilerinin sınırlandırılması ve şüpheli otomatik faaliyetlerin izlenmesi önerildi.
FBI ayrıca kuruluşların siber saldırılara ilişkin göstergeleri takip etmesini ve tespit edilen olayları ilgili makamlara bildirmesini istedi.
ARTEX'in kullanıldığı saldırılar, yapay zekânın yalnızca siber savunma faaliyetlerinde değil, saldırı operasyonlarının hızlandırılmasında da kullanılabildiğini ortaya koyuyor. Özellikle savunma sanayisi ve kritik altyapı kuruluşları açısından bu gelişme, otomatik saldırı faaliyetlerinin erken tespit edilmesini ve güvenlik açıklarının hızla giderilmesini daha önemli hale getiriyor.

 Reklam
Yükleniyor...